Ley 21.719 de datos personales: qué debe preparar su empresa en TI
La Ley 21.719, publicada el 13 de diciembre de 2024, moderniza la protección de datos personales en Chile y crea la Agencia de Protección de Datos Personales, con facultades para fiscalizar y multar. Según su texto, entra en vigencia el 1 de diciembre de 2026. En septiembre de 2026 el Gobierno presentó un proyecto de ley (boletín 18.623-07) para postergarla al 1 de diciembre de 2027, que a la fecha de este artículo sigue en trámite en el Senado.
Con o sin ese año extra, el trabajo técnico es el mismo y toma tiempo. La ley aplica a cualquier empresa que trate datos de personas: clientes, trabajadores, proveedores o postulantes, y una buena parte de lo que pide se resuelve en un lugar concreto: la tecnología de su empresa. Estos son los cinco puntos que conviene tener listos.
1. Saber qué datos tiene y dónde están
Es el punto de partida y el más olvidado. Planillas con datos de clientes, el sistema de remuneraciones, el correo, carpetas compartidas, el ERP, respaldos antiguos. Si no sabe qué datos personales guarda, dónde y quién accede a ellos, no puede protegerlos ni responder a tiempo cuando una persona los pida. Un inventario de datos y sistemas ordena todo lo demás.
2. Medidas de seguridad acordes al riesgo
La ley exige medidas técnicas y organizativas que resguarden la confidencialidad, integridad y disponibilidad de los datos, considerando el riesgo y también el costo. Entre otras, menciona el cifrado, la capacidad de mantener los sistemas funcionando y una revisión regular de que las medidas sirven. Y agrega algo clave: ante un incidente, le corresponde a la empresa demostrar que esas medidas existían y funcionaban. En la práctica: accesos controlados, doble factor, equipos actualizados y todo documentado.
3. Respaldos que permitan volver rápido
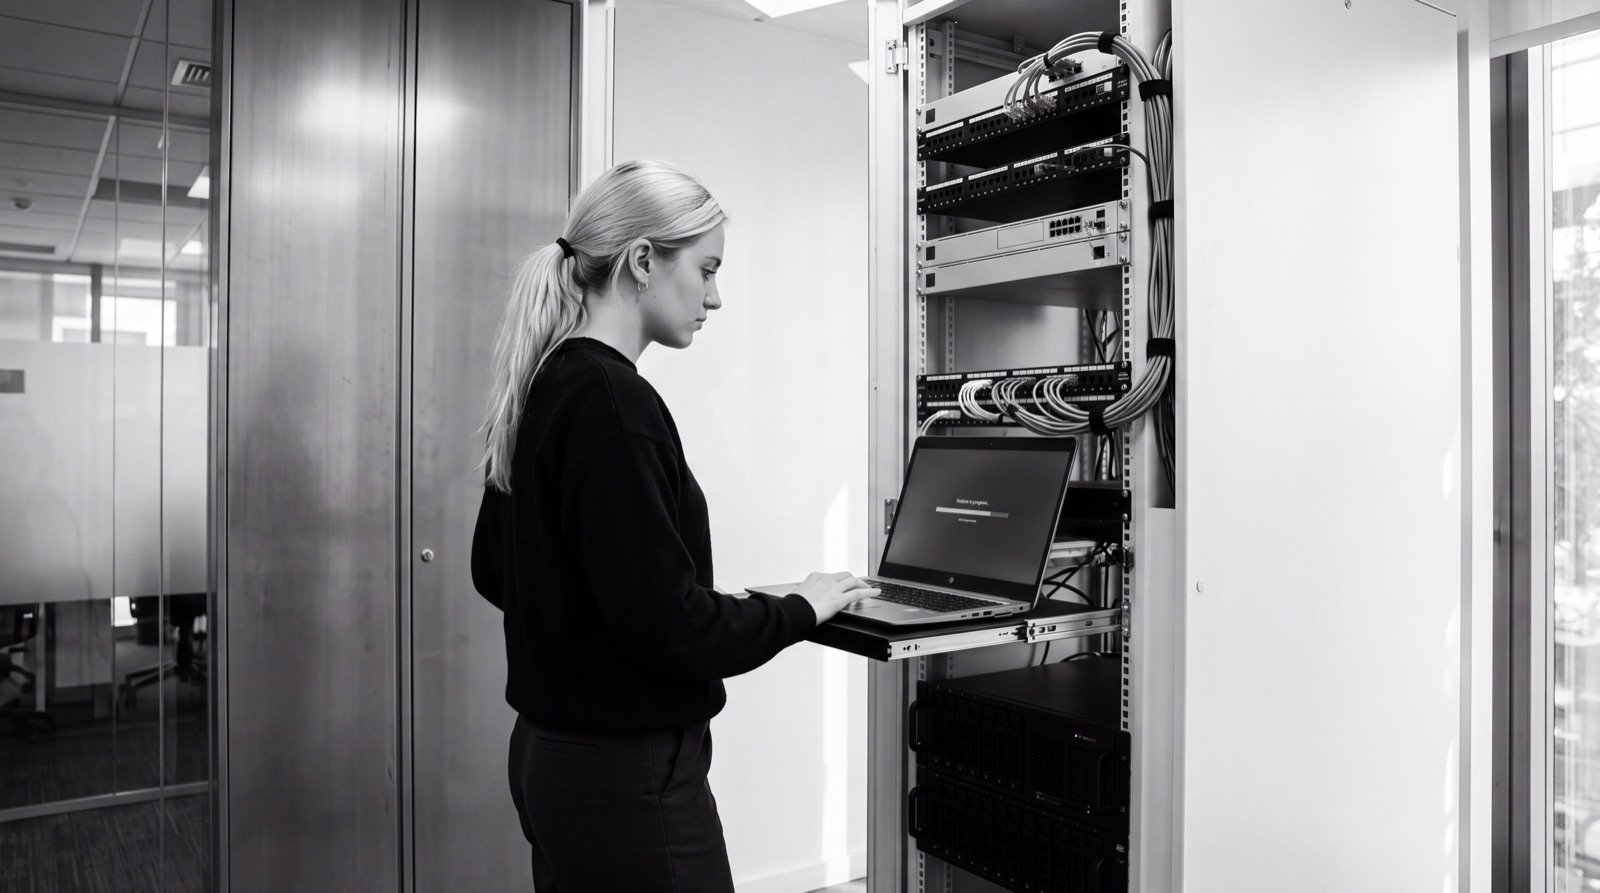
La ley pide expresamente la capacidad de restaurar la disponibilidad y el acceso a los datos de forma rápida ante un incidente físico o técnico. Eso son respaldos que funcionan, probados y fuera del alcance de un ataque. Si quiere revisar los suyos, le explicamos la regla 3-2-1 sin tecnicismos.
4. Un plan para cuando algo falle
Si ocurre una filtración, pérdida o acceso no autorizado que ponga en riesgo a las personas, la empresa debe reportarlo a la Agencia sin dilaciones indebidas y dejar registro de lo ocurrido y de las medidas tomadas. Si los datos afectados son sensibles o financieros, también debe avisar a los afectados. Improvisar eso en medio de una crisis sale caro: conviene tener definido de antemano quién detecta, quién decide y quién comunica.
5. Estar listo para responder a las personas
Las personas pueden pedir acceso, rectificación, supresión, oposición, portabilidad y bloqueo de sus datos. La empresa tiene 30 días corridos para responder (prorrogables una vez) y apenas 2 días hábiles para un bloqueo temporal. Sin saber dónde están los datos (punto 1), cumplir esos plazos es casi imposible.
Por qué no conviene dejarlo para después: la ley contempla multas de hasta 5.000, 10.000 y 20.000 UTM según la gravedad, y no proteger adecuadamente los datos u omitir los reportes de incidentes se considera infracción grave. La propia ley prevé exigencias diferenciadas según el tamaño de la empresa, que definirá la Agencia; el punto de partida, en todo caso, es el mismo.
¿Por dónde empezar en su empresa?
En RODETEK nos hacemos cargo de la parte técnica: levantar qué sistemas y datos tiene, revisar su seguridad y sus respaldos, y dejar listo un plan ante incidentes, priorizando lo que de verdad importa para su caso. Para la parte jurídica (políticas, contratos y la interpretación de la ley), lo recomendable es contar con un abogado. Vea nuestros servicios de Ciberseguridad y Respaldo & Continuidad, o agende una reunión en línea sin costo para conocer su caso.
Este artículo es informativo. Se basa en el texto de la Ley 21.719 publicado en el Diario Oficial el 13 de diciembre de 2024 y en el estado del boletín 18.623-07 en el Senado al 5 de octubre de 2026. No constituye asesoría legal.